Amazon S3 può ospitare la libreria media di WordPress al posto del server. Oggi però i nuovi bucket nascono con l’accesso pubblico bloccato, quindi i file si servono tramite CloudFront, la CDN di AWS, che legge dal bucket privato. Il plugin WP Offload Media copia i file e riscrive gli URL: nella versione Lite gratuita solo per i nuovi caricamenti, con la Pro anche per l’archivio esistente. Le chiavi vanno a un utente IAM con permessi solo su quel bucket.
Amazon S3 è uno storage a oggetti: i file vengono salvati in contenitori chiamati bucket, praticamente senza limiti di spazio e con permessi molto precisi. In WordPress si usa per spostare la libreria media fuori dal server. Nel 2017 avevo spiegato come configurarlo; la procedura di AWS è cambiata parecchio, soprattutto sui permessi, e va rivista.
Quando conviene spostare i media su S3?
Quando il sito ha decine di migliaia di immagini o file pesanti da scaricare, quando lo spazio del server è poco o caro, o quando più server condividono la stessa libreria, per esempio dietro un bilanciatore. In questi casi S3 tiene i file e una CDN li serve. Se invece il problema è solo la velocità, spesso basta una CDN davanti al sito, senza spostare nulla: S3 aggiunge costi e complessità, e va scelto per un motivo concreto. Nel 2017 citavo anche l’hosting lento; oggi, in quel caso, conviene prima cambiare hosting.
Come creo il bucket?
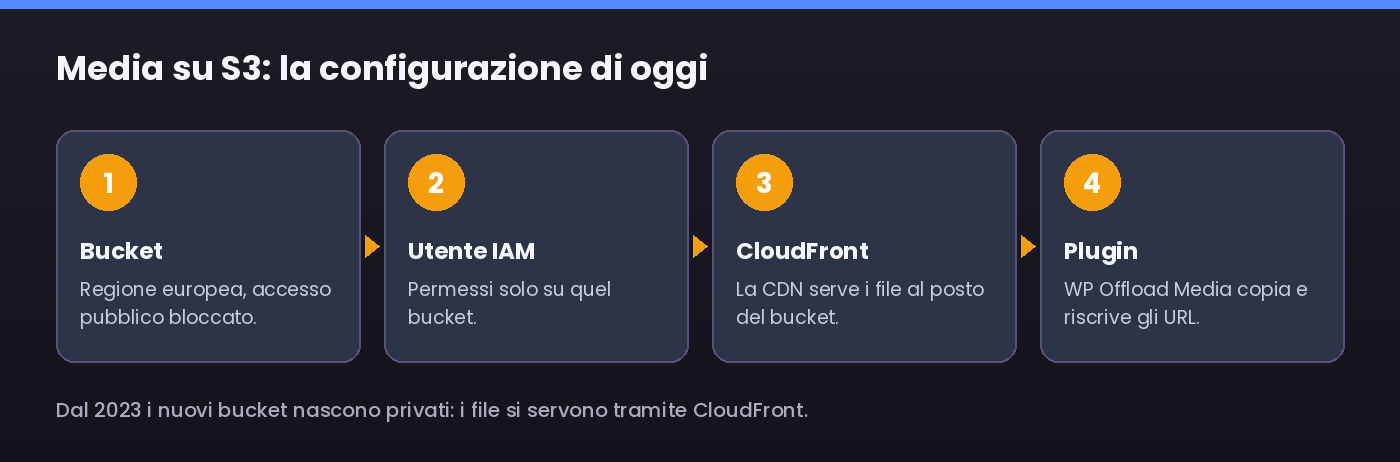
Dalla console AWS apri S3 e crea un bucket in una regione vicina al tuo pubblico, per esempio Milano (eu-south-1), Francoforte o Irlanda. Il nome deve essere unico in tutto S3, in minuscolo, senza spazi né caratteri speciali. Lascia attivo Blocca tutto l’accesso pubblico, che è il valore predefinito, e lascia disattivate le ACL con l’opzione Bucket owner enforced. Nel 2017 rendevo i file pubblici dal bucket stesso; dal 2023 AWS crea i bucket privati di default, ed è giusto così: un bucket pubblico configurato male è una delle cause più comuni di fughe di dati.
Come do a WordPress l’accesso al bucket?
Non con le chiavi dell’account principale, come facevo allora dalle credenziali di sicurezza. Crea in IAM un utente dedicato con una policy che consente solo le operazioni sul tuo bucket: lettura, scrittura, cancellazione ed elenco dei file. Genera per quell’utente una chiave di accesso e scrivila nel wp-config.php, non nelle impostazioni del plugin:
|
1 2 3 4 5 |
define( 'AS3CF_SETTINGS', serialize( array( 'provider' => 'aws', 'access-key-id' => 'LA-TUA-ACCESS-KEY', 'secret-access-key' => 'LA-TUA-SECRET-KEY', ) ) ); |
Se il sito gira su un server EC2, ancora meglio: assegna al server un ruolo IAM e non serve scrivere chiavi da nessuna parte.
Come servo i file se il bucket è privato?
Con CloudFront. Crei una distribuzione che ha il bucket come origine e la colleghi con un Origin Access Control: solo CloudFront può leggere i file, i visitatori li ricevono dalla CDN, dal nodo più vicino. Puoi usare un tuo sottodominio, come media.tuodominio.it, con un certificato gratuito di AWS. È più veloce che servire i file direttamente dal bucket, e il traffico verso internet passa da CloudFront.
Quale plugin collega WordPress a S3?
WP Offload Media, prima chiamato WP Offload S3, oggi di WP Engine. La versione Lite gratuita copia su S3 i file caricati da quel momento in poi, riscrive gli indirizzi e può cancellare le copie locali; supporta anche DigitalOcean Spaces e Google Cloud Storage, e funziona con il blocco dell’accesso pubblico. Nelle impostazioni indichi bucket e dominio di CloudFront. Per spostare anche le immagini già presenti nella libreria serve la versione Pro, che aggiunge strumenti per WooCommerce e per servire CSS e JavaScript dalla CDN.
Cosa controllo dopo l’attivazione?
Carica un’immagine e verifica che l’URL nella libreria punti al dominio di CloudFront e che le miniature siano state copiate. Prova anche un ripristino: con le copie locali cancellate, il backup del sito non contiene più i media, quindi serve un backup anche del bucket, per esempio con il versioning di S3. Tieni d’occhio la fattura nei primi mesi. E prima di spostare i file, ottimizzali: meno peso significa meno costi di storage e di traffico, come spiego in come ottimizzare le immagini di WordPress.
In sintesi
Crea un bucket in una regione europea lasciando bloccato l’accesso pubblico e disattivate le ACL, dai a WordPress un utente IAM con permessi solo su quel bucket (o un ruolo IAM su EC2) e scrivi le chiavi in AS3CF_SETTINGS. Servi i file con CloudFront e un Origin Access Control. WP Offload Media Lite gestisce i nuovi caricamenti; la Pro anche l’archivio. Prevedi un backup del bucket.
Domande frequenti
Il bucket S3 per WordPress deve essere pubblico?
No: dal 2023 i bucket nascono privati e i file si servono tramite CloudFront con un Origin Access Control.
WP Offload Media Lite sposta anche le immagini già caricate?
No, solo quelle caricate dopo l’attivazione; per l’archivio esistente serve la versione Pro.
Dove metto le chiavi di accesso AWS per WordPress?
Nel wp-config.php con la costante AS3CF_SETTINGS, o meglio un ruolo IAM se il sito è su EC2.
S3 rende più veloce WordPress?
Da solo no: la velocità arriva dalla CDN; S3 serve soprattutto per spazio e server multipli.

Ciao,
quindi una volta che hai trasferito le immagini non le avrai più nel db e il sito quando caricherà una pagina le scaricherà dal S3 di Amazon.
Diciamo, passami la similitudine, è come quando facciamo l’embeeded di un video di you tube sul nostro sito.
Ottimo articolo.