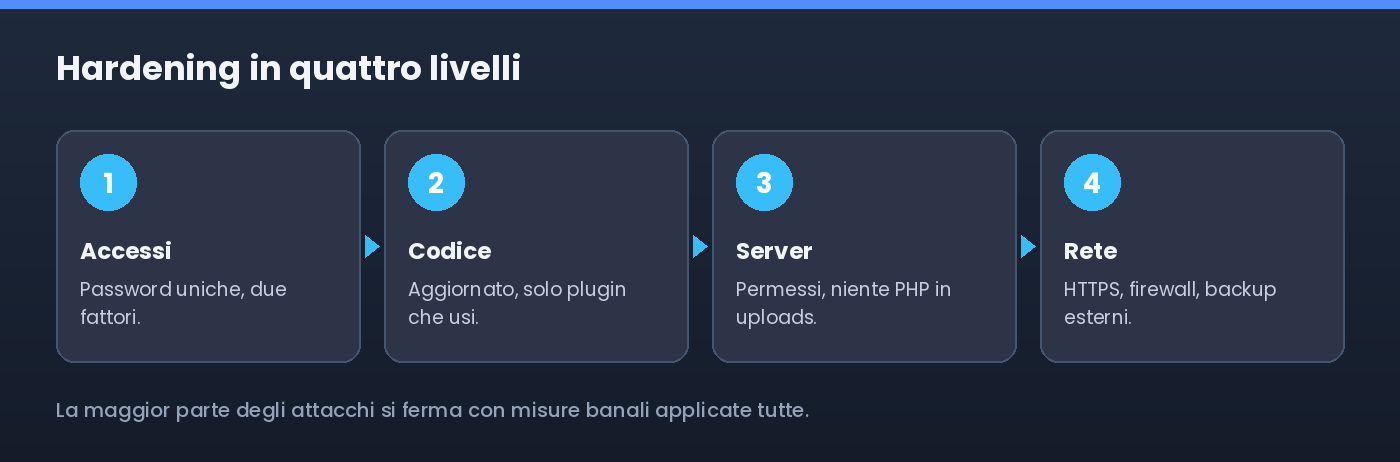
L’hardening di WordPress è un insieme di misure semplici applicate tutte: accessi con password uniche, due fattori e limite ai tentativi; aggiornamenti regolari; superficie d’attacco ridotta, con plugin inutili disinstallati, editor dei file disattivato e funzioni non usate spente; server con permessi corretti, wp-config.php protetto e niente PHP in uploads; rete con HTTPS e firewall. Sotto tutto, backup esterni e provati e un piano per quando qualcosa va storto.
La sicurezza di WordPress non è un plugin da installare e dimenticare: è una serie di piccole cose fatte bene. La maggior parte degli attacchi che vedo passa da porte banali, credenziali deboli o plugin vecchi, non da tecniche sofisticate. Questa è la checklist che seguo su ogni sito, in ordine di importanza. Il quadro più ampio è in come proteggere WordPress dagli attacchi.
Come proteggo gli accessi?
Password lunghe e uniche per ogni utente, gestite con un password manager. Autenticazione a due fattori almeno per amministratori, editor e gestori del negozio. Un limite ai tentativi di accesso, per fermare i tentativi a forza bruta. Nessun utente chiamato admin, e ogni persona con il proprio utente e il ruolo minimo che le serve: chi scrive articoli non ha bisogno di essere amministratore. Quando qualcuno smette di lavorare sul sito, il suo utente si disattiva subito.
Perché gli aggiornamenti sono una misura di sicurezza?
Perché la grande maggioranza dei siti bucati lo è tramite un plugin o un tema con una falla già nota e già corretta, ma non aggiornato. Core, plugin e tema vanno tenuti al passo, con un metodo che non rompa il sito: backup e staging, come spiego in il flusso di aggiornamento con lo staging. Se aggiornare fa paura, il problema è il metodo, non l’aggiornamento.
Come riduco la superficie d’attacco?
Ogni plugin è codice che può avere falle: tengo solo quelli che servono e disinstallo gli altri, non mi limito a disattivarli. Disattivo l’editor dei file dalla bacheca, così chi entra con un utente rubato non può modificare il codice. Se non uso XML-RPC o le password per applicazioni, le spengo. Poche righe in wp-config.php e in un plugin del sito:
|
1 2 3 4 5 6 7 8 9 |
<?php // wp-config.php: niente editor di temi e plugin dalla bacheca define( 'DISALLOW_FILE_EDIT', true ); // bacheca solo in HTTPS define( 'FORCE_SSL_ADMIN', true ); // in un plugin del sito, se non uso app esterne collegate a WordPress add_filter( 'xmlrpc_enabled', '__return_false' ); add_filter( 'wp_is_application_passwords_available', '__return_false' ); |
Cosa sistemo sul server?
Permessi corretti: 644 per i file, 755 per le cartelle, più restrittivi per wp-config.php. Niente esecuzione di PHP nella cartella uploads, che si blocca con poche righe come mostro in la guida al sito hackerato con redirect. PHP in una versione supportata. Accessi via SFTP o SSH con chiavi, non FTP in chiaro. Directory listing disattivato. Sono barriere che fermano intere categorie di attacchi prima ancora che arrivino a WordPress.
E la rete e il traffico?
HTTPS ovunque, con un certificato SSL configurato bene e i redirect giusti. Un firewall applicativo, a livello di plugin o meglio prima del server con un servizio come Cloudflare, che filtra bot, scansioni e tentativi noti. Gli header di sicurezza principali, come Strict-Transport-Security e X-Content-Type-Options, aggiunti dal server o dal plugin di sicurezza.
Cosa serve se qualcosa va storto lo stesso?
Una rete di sicurezza. Backup esterni, regolari e provati, come spiego in la strategia di backup 3-2-1: un ripristino pulito è la differenza tra un’ora di lavoro e un disastro. Un log delle attività degli utenti, per capire chi ha fatto cosa. E un piano già scritto, perché se il sito viene comunque colpito non è il momento di improvvisare: la procedura è nel protocollo di emergenza malware.
In sintesi
L’hardening di WordPress parte dagli accessi, con password uniche, due fattori, limite ai tentativi e ruoli minimi. Poi aggiornamenti regolari con backup e staging, plugin inutili disinstallati, editor dei file disattivato, XML-RPC e password per applicazioni spenti se non servono. Sul server permessi corretti, wp-config.php protetto, niente PHP in uploads e SFTP; in rete HTTPS, firewall e header di sicurezza. Sotto tutto, backup esterni provati e un piano d’emergenza.
Domande frequenti
Un plugin di sicurezza basta a proteggere WordPress?
Aiuta, ma non sostituisce aggiornamenti, password robuste, permessi corretti e backup: è un livello, non la soluzione intera.
Devo cambiare il prefisso delle tabelle wp_?
Su un sito esistente il guadagno è minimo e il rischio di errori alto: meglio concentrarsi su accessi e aggiornamenti.
Disattivare XML-RPC rompe qualcosa?
Può bloccare app e servizi che pubblicano o gestiscono il sito da fuori: spegnilo solo se non li usi.
Ogni quanto va rivisto l’hardening?
Dopo ogni cambiamento importante, nuovi plugin, nuovi utenti, cambio di hosting, e comunque con un controllo periodico.
